PHP2Shellは、2026年10月に公表されたPHP本体の二つの脆弱性、CVE-2026-109618とCVE-2026-109619をまとめた呼び名だ。原因はPHP本体にあるので、WordPressなど特定のCMSに限らず、PHPでHTTPリクエストを受けているサーバーはすべて調査の対象に入る。
WebからHTTPリクエストを受け付けているPHPは更新が必要だ。本家の修正版は8.2.35、8.3.36、8.4.27、8.5.12の四つ。ディストリビューションからは、EOLを迎えたバージョンへ修正を移植したパッケージも出ている。たとえばUbuntu[1]は22.04のphp8.1に修正を出し、20.04のphp7.4にもUbuntu Pro経由で出している。自分で管理しているサーバーなら使っているOSの告知で、レンタルサーバーやマネージドなホスティングなら事業者からの案内で、それぞれ修正済みかを確認してほしい。
更新するときは、CLIのPHPだけ新しくして終わらないように注意したい。php -vが答えるのはコマンドラインのバイナリで、FPMやmod_phpは別のバイナリとして確認が要る。FPMならワーカープロセスの/proc/<PID>/exeが指すバイナリを、mod_phpならApacheが読み込んでいるモジュールの出どころのパッケージを、ワーカーを入れ替えたあとに確かめる。
PHP2Shellを構成する二つの脆弱性
PHP2Shellの名前で呼ばれているのは、CVE-2026-109618とCVE-2026-109619の二つだ。どちらもPHP公式がCritical、CVSS v4.0で9.2[2]と評価していて、条件がそろえばHTTPリクエストからPHPワーカーの権限でコードを実行され得る。共通するのはPHP本体のメモリ管理とエラー処理に原因がある点で、問題が起きる場面は別々だ。
一つ目のCVE-2026-109618[3]は、一つのリクエストの中で起きる。PHPはアプリのコードを動かす前にPOST本文などを解析するが、その途中でメモリ確保に失敗すると、作りかけの状態のまま終了処理に入ってしまう。終了処理は初期化が済んでいる前提で内部状態を参照するので、そろっていない状態を読むとメモリ破壊につながる。メモリ確保を失敗させる入力は外部から送れるため、報告者はこれを起点にPHPワーカーの権限でコードを実行する経路を実証している。
二つ目のCVE-2026-109619[4]は、二つのリクエストをまたぐ。PHP-FPMやmod_phpのワーカーは同じプロセスで次々とリクエストを処理する。前のリクエストで解放したメモリを指すポインタがワーカーに残り、次のリクエストがそれを読む。いわゆるuse-after-freeだ。解放されたメモリは次のリクエストで別の用途に再利用され得るため、古いポインタ経由で読むと、無関係なデータをエラーやセッションの内部状態として扱ってしまう。報告者は、セッションのアップロード進捗を使ってこれをコード実行につなげる経路を実証している。
攻撃が成立するのは、次の条件がそろったときだ。
- CVE-2026-109618
- 次のバージョンのPHPが影響を受ける。PHP 5.4〜8.1のすべてと、PHP 8.2〜8.5のうち修正版(8.2.35 / 8.3.36 / 8.4.27 / 8.5.12)より前のもの。配布元が修正を移植したパッケージは除く
- ApacheやNginxなどから利用されるmod_phpやPHP-FPMで動いている
- アプリケーションのコードが動作する前に動くため、ログインなどの処理で防御されることはない
- CVE-2026-109619
- 影響を受けるバージョンとWebサーバーはCVE-2026-109618と同じ
- 二つのHTTPリクエストが同じワーカーで処理される際に成立し得る
- アプリケーションのコードが動作する前に動くため、ログインなどの処理で防御されることはない
影響を受けるのは、PHPで作られたアプリケーションではなく、サーバーで動いているPHPのプロセス本体だ。

影響範囲と修正バージョン
2026年10月28日時点でPHP本家[2]が公開している修正版は次のとおり。
| バージョン | 本家の修正版 |
|---|---|
| 8.2 | 8.2.35 |
| 8.3 | 8.3.36 |
| 8.4 | 8.4.27 |
| 8.5 | 8.5.12 |
PHP 8.1以前は既にEOLを迎えているため、本家から修正版が出ることはない。報告者の一つであるWizは、今回の問題に関するレポート[5]で、少なくともPHP 5.4以降のリリースに報告した問題のいずれかがあるとしている。EOLを迎えているバージョンのPHPを利用している場合は、可能であればサポートされているバージョンへのアップグレードを検討し、一時しのぎとして各ディストリビューションや独自にパッチが当てられたバージョンのPHPを利用する。
更新対象としてPHPの告知[2]が挙げている実行方式は次のとおり。
| 実行方式 | 組み込まれ方 |
|---|---|
| PHP-FPM | NginxやApacheからFastCGIで呼ばれる |
| mod_php | Apacheのモジュールとして組み込まれる |
| php-cgi | CGIまたはFastCGIとして起動される |
| FrankenPHP | Caddyベースのサーバーに組み込まれる |
| LiteSpeed | LiteSpeed Web Serverに組み込まれる |
公開サイトに限らず、管理画面や社内向けの業務システムも含めて、PHPを利用しているすべての箇所が影響を受ける。
稼働中のPHPの確認方法
HTTPリクエストを処理するPHP-FPMやmod_phpは、CLI用のPHPとは別のバイナリとして入っている。稼働中のPHPは環境ごとに次の方法で確認する。
| 環境 | 確認方法 |
|---|---|
| PHP-FPM(Linux) | ワーカーのPIDを調べ、/proc/<PID>/exeの参照先から実行中のバイナリを特定する |
| mod_php | Apacheに読み込まれているモジュールがどのパッケージのものかを確認する |
| コンテナ | ホストのPHPとは別に、コンテナ内のPHPを確認する。古いPodが残っていると、そこでは古いPHPが動き続ける |
| ロードバランサー配下 | 全ホストを一台ずつ確認する |
パッケージを入れ替えただけでは、起動済みのワーカーは古いバイナリのまま動き続ける。更新後はワーカーを再起動し、FPMプールやコンテナごとに実行中のバイナリが修正版になっているかを確認する。
phpinfo()のような診断ページをWebに置いて確認する場合は、管理者だけがアクセスできるようにし、確認が終わったら削除する。
<?php
phpinfo();
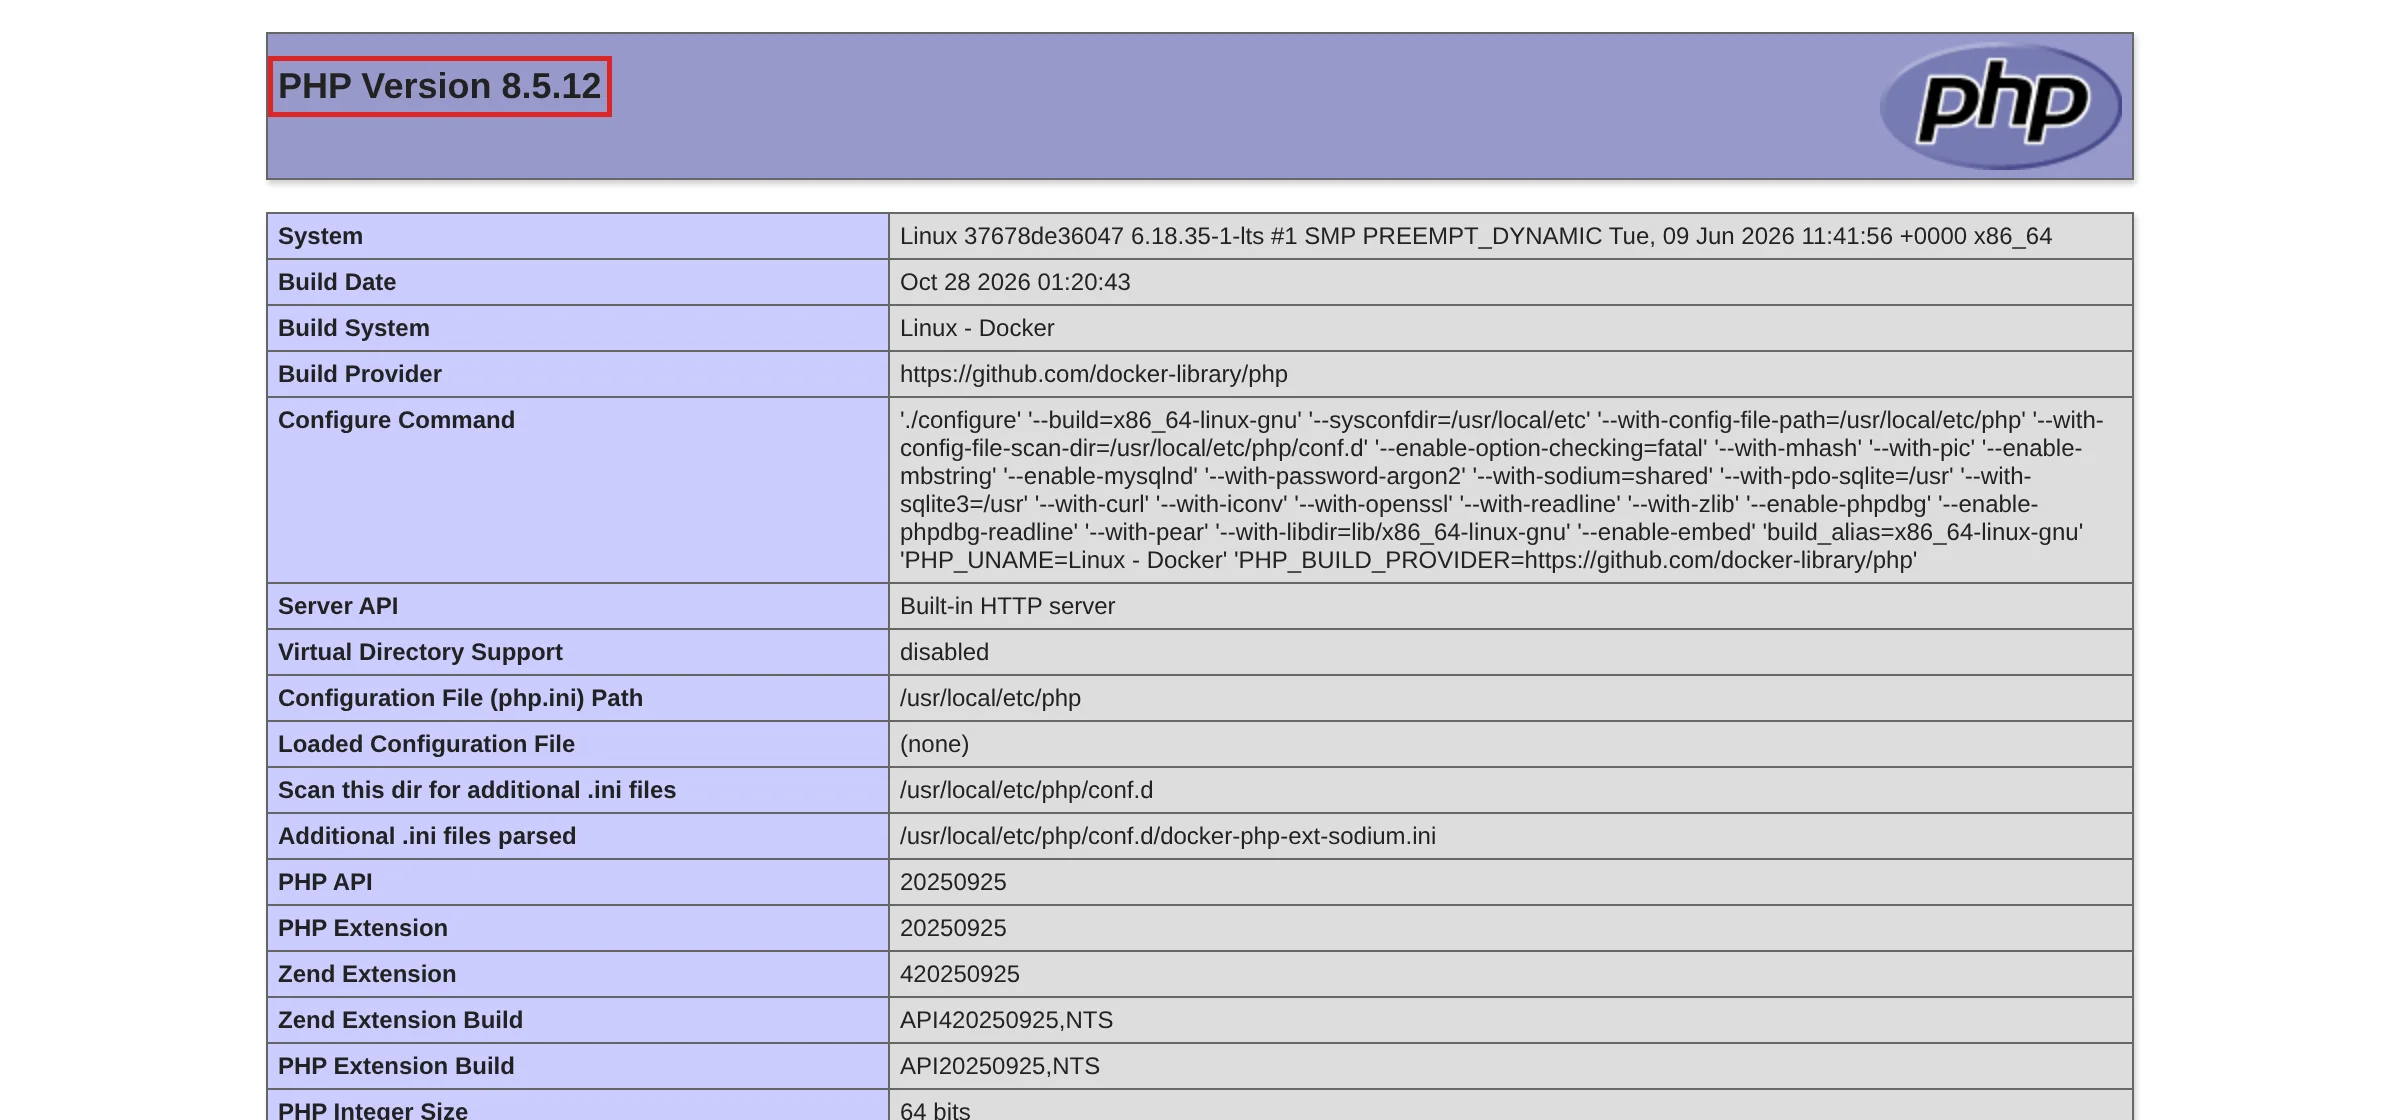
再起動後は、フォームの送信とファイルのアップロードが正常に動くことも確かめておく。今回の修正がPOST本文の解析とリクエスト終了時の処理に手を入れているためだ。
更新までの暫定対策
PHPが示している暫定策は次のとおり。どれも効く経路が限られるので、更新までのつなぎとして使う。設定を変えたらワーカーに反映させ、機能が壊れていないかを見る。
- CVE-2026-109618[3]
memory_limit=-1を管理者側の設定で強制する- php.ini:
memory_limit = -1 - PHP-FPM: プール設定に
php_admin_value[memory_limit] = -1 - mod_php: httpd.confに
php_admin_value memory_limit -1 .htaccessやini_set()で有限の上限に戻されないようphp_admin_valueを使い、設定後は全ワーカーを再起動する
- php.ini:
- この設定で防げるのはPHP側のメモリ上限に達する経路だけで、OS側でメモリ確保が失敗する経路は残る
- CVE-2026-109619[4]
session.upload_progress.enabled=0を管理者側の設定で強制する- php.ini:
session.upload_progress.enabled = 0 - PHP-FPM: プール設定に
php_admin_flag[session.upload_progress.enabled] = off - mod_php: httpd.confに
php_admin_flag session.upload_progress.enabled off - 設定後は全ワーカーを再起動する
- php.ini:
- この設定で防げるのはセッションのアップロード進捗を使う経路だけで、ほかの経路は残る。アップロード進捗の機能を使っている場合はこの設定は使えない
- PHP 8.5を使っている場合は、
fatal_error_backtraces=0も同じ場所に設定してワーカーを再起動する。これで塞がるのは致命的エラーのバックトレースを経由する経路だけになる
公表前後の経緯
| 時期 | 出来事 |
|---|---|
| 2024年 | 外部監査の指摘を修正する過程で、PHP開発者がCVE-2026-109618につながるメモリ不足処理の問題に気づいた。当時は具体的なRCE経路を見つけられなかった |
| 2026年8月以降 | Calif、OpenAI、Wizから、同じ根本原因や別の攻撃経路について独立した報告が届いた。8月11日以降、PHP Foundationの開発チームは修正を最優先にした |
| 10月17日 | Amazonのハニーポットが、商用の匿名化ネットワーク経由の攻撃試行を記録した[6] |
| 10月20日 15:00 UTC頃 | Hacker Newsの投稿で二つのCVE番号と「CVSS 10.0」「22日公開」が出回った。投稿者は情報源を明かしていない。watchTowr LabsもXで同じ内容を投稿した[7]。実際のCVSSは9.2 |
| 10月20日 19:30 UTC | PHPが事前告知を前倒しで公開し、修正版の公開を22日から21日14:00 UTCに早めた。ディストリビューションがパッケージを準備中で、1日の前倒しが限度だった |
| 10月20日 20:00 UTC頃 | 報告者の一つであるCalifが、実証コードが動作する動画を誤って公開した。削除後もコピーがSNSで拡散した |
| 10月21日 02:00 UTC頃 | Amazonが複数の実証コードによる攻撃試行を観測した[6] |
| 10月21日 07:41 UTC | Chainguardが修正を含むビルド済みイメージを公開予定より前に公開した。修正内容をバイナリで比較できる状態になり、PHP Foundationは協調公開を破ったと批判した。Chainguardは、複数のベンダーが20日夜から実際の攻撃を観測していたことを理由に挙げている[8] |
| 10月21日 日中 | オランダ政府がOverheid.nl、MijnOverheid.nl、DigiDを含む複数のサイトを予防的に停止した[9]。フィンランド、フランス、デンマークの政府サイトやWikimedia Foundationの一部システムも同様に停止したと報じられている |
| 10月21日 14:00 UTC | PHP 8.2〜8.5の修正版と、二つのCVEの脆弱性情報[3][4]が公開された |
| 10月22日 | JPCERT/CCが注意喚起を公開。悪用を試みる通信の観測報告と、悪用できると主張する実証コードの多数公開に触れている[10] |
| 10月24日以降 | ハニーポットでmod_php上のPHP 8.4.26に対するコード実行の証拠が記録され、CISAは26日に両CVEを悪用が確認された脆弱性のカタログ(KEV)へ追加した[11]。JPCERT/CCは29日の更新で、あるファイアウォール製品への侵害の成功を示唆する痕跡の報告を追記した[10] |
2024年に兆候をつかんでいながら修正まで2年近くあいたのは、メモリ不足時の挙動を変えると互換性やサードパーティー拡張への影響が絡み、少人数の開発体制で判断が停滞したためだと説明されている[12]。
WizはAIを使って攻撃経路を調べたと書いている[5]が、発見自体はCalif、OpenAI、Wizの三者がそれぞれ独立に報告したものだ[12]。
騒ぎが通常のセキュリティリリースより大きくなったのは、公表前に情報が段階的に漏れ、修正版が出る前に実証コードを作る動きと攻撃の試行が始まったからだ。PHPを使うサイトの多さと、mod_phpでログイン前のリクエストから成立する経路[3]が、その影響を広げた。
脆弱性の詳細
CVE-2026-109618:初期化途中の終了処理
PHPはアプリのコードを動かす前にPOST本文を解析する。CVE-2026-109618は、この解析中にメモリ確保が失敗したときの後始末の問題だった[3]。原因になった関数は修正コミット[13]で削除されている。
/* Zend/zend_alloc.c(ZEND_DEBUG 時だけの引数は省略) */
static ZEND_COLD ZEND_NORETURN void zend_mm_safe_error(zend_mm_heap *heap,
	const char *format, size_t limit, size_t size)
{
	/* ① POST本文の解析中にメモリ確保が失敗して、ここに入る */
	heap->overflow = 1;
	zend_try {
		/* ② メモリ不足を致命的エラーとして出す */
		zend_error_noreturn(E_ERROR, format, limit, size);
	} zend_catch {
	}  zend_end_try();
	heap->overflow = 0;
	/* ③ longjmp() でリクエスト開始処理の外まで戻る。
	 * POST本文の解析が途中のまま終了処理に入り、
	 * 初期化済みを前提に内部状態を読む終了処理がメモリ破壊を起こす */
	zend_bailout();
	exit(1);
}
解析の入口はmultipart本文(main/rfc1867.c)だ。post_max_sizeなどの設定値は上限として働かない場合があり、送信サイズと解析中のメモリ使用量は一致しない。アプリがフォームの値を検査するより前に動く処理なので、mod_phpではログイン処理の手前で攻撃が成立し得る。
修正後は、メモリ不足をその場で処理せず、記録だけ残して安全な地点で処理するようになった。
/* Zend/zend_alloc.c: 新設の zend_mm_delayed_verror() の中核 */

/* ① メモリ確保の失敗を、エラーメッセージと発生位置ごと保存し、状態を「保留」にする */
EG(delayed_oom).message = zend_string_init(buf, strlen(buf), /* persistent */ true);
GC_MAKE_PERSISTENT_LOCAL(EG(delayed_oom).message);
zend_string_addref(script_filename);
EG(delayed_oom).filename = script_filename;
EG(delayed_oom).lineno = script_lineno;
EG(delayed_oom).state = ZEND_OOM_STATE_PENDING;

/* ② VM の割り込みフラグを立てて呼び出し元へ戻る。ここでは longjmp() しない */
zend_atomic_bool_store_ex(&EG(vm_interrupt), true);
/* main/SAPI.c: sapi_handle_post() */

/* ③ POST本文のハンドラー(multipart の解析など)を最後まで走らせる */
SG(request_info).post_entry->post_handler(SG(request_info).content_type_dup, arg);
efree(SG(request_info).content_type_dup);
SG(request_info).content_type_dup = NULL;

/* ④ 解析中に記録されたメモリ不足があれば、状態がそろったこの時点で処理する(追加分) */
if (ZEND_HAS_OOM()) {
	zend_handle_delayed_oom();
}
/* Zend/zend_alloc.c: zend_handle_delayed_oom() の末尾 */

/* No userland frame to unwind: there is nothing to restore afterwards
 * and no exception to throw, so catching the bailout here would just
 * let the request carry on past a fatal error. Let it propagate and
 * abort the request, the way an immediate OOM does. */

/* ⑤ ユーザーコードの実行中でなければ、ここでリクエストを中断する。
 * 解析の途中ではなく、処理が一区切りついた地点で止まるようになった */
if (!execute_data) {
	zend_bailout();
}

mod_phpでは開始に失敗したリクエストでも終了処理が呼ばれるため、アプリコードに入る前の認証不要なRCEが実証された。PHP-FPMでは開始に失敗した子プロセスがそのまま終了するので同じ経路には入らないが、正常に開始した後のメモリ不足から同種の状態に至る可能性は残る。FPMでの完全な悪用を報告者は実証していないものの、この経路が成立すれば攻撃を受ける可能性がある。
CVE-2026-109619:前のリクエストから持ち越された参照
PHP-FPMやmod_phpのワーカーは、一つのプロセスでHTTPリクエストを順に処理する。あるHTTPリクエスト(以下、リクエストA)の処理が終わると、PHPはそのリクエスト用に確保したメモリを解放する。ところが、エラーやセッション関連の内部状態に、解放したメモリを指すポインタが残る場合があった。同じワーカーが次のHTTPリクエスト(リクエストB)を処理するとき、通常の初期化で上書きされる前にそのポインタを読むと、解放済みのメモリを参照してしまう[4]。成立条件は次の二つである。
- リクエストAの処理で、解放済みメモリを指すポインタが内部状態に残る。次のどちらかで起きる
- 致命的エラーで処理が中断され、内部状態の消去が飛ばされる
- 内部状態を消去したあとの終了処理が警告を出し、エラー情報が解放済みメモリを指す形で再び書き込まれる
- リクエストBの処理で、初期化によって上書きされる前に、その内部状態を読む処理が動く。該当するのは次の二つ
- php.iniなどで指定するPHPの設定値のうち、初期化前に適用されるものが、無効な値や非推奨の項目について警告を出す
- セッションのアップロード進捗の処理が動く。この機能は既定で有効で、アプリが
session_start()を呼ばなくても動く

初期化前に適用される設定値に当たるのは、mod_phpのディレクトリ設定(httpd.confや.htaccessのphp_value)と、FPMでFastCGIパラメータとして渡すPHP_VALUEやPHP_ADMIN_VALUEだ。
修正コミット[13]は、リクエスト終了処理でこの持ち越しを消している。
/* Zend/zend_execute_API.c: リクエスト終了処理(追加分) */

/* may be used by zend_error_zstr_at before init_executor */

/* 次のリクエストの初期化前に参照され得るエラー状態を空に戻す。
 * 解放済みメモリを指すポインタを次のリクエストへ持ち越さない */
EG(record_errors) = false;
EG(num_errors) = 0;
EG(errors) = NULL;
EG(error_handling) = EH_NORMAL;
EG(exception) = NULL;
警告を画面に出すか、ログに書くかの判断は、解放済みメモリを指すポインタに触れたあとで行われる。そのため、ログに警告が残っていない環境でも起きている可能性がある。また、リクエストAとBが同じワーカーに続けて届くかはそのときの割り当て次第なので、一度試して再現しなかった環境でも、二つが同じワーカーに届けば起き得る。
実行方式ごとの実証範囲
報告者が攻撃を実証した範囲は、実行方式によって異なる[3][4]。未実証の組み合わせも更新対象に含める。
| 実行方式 | CVE-2026-109618 | CVE-2026-109619 |
|---|---|---|
Apache mod_php | リクエスト初期化中のメモリ不足を起点に、アプリのコードが動く前に成立するRCEが実証されている | 初期化前に適用される設定値の警告と、セッションのアップロード進捗を使うRCEが実証されている |
| PHP-FPM | リクエスト開始に失敗した子プロセスはそのまま終了するため、同じ経路での完全な悪用は未実証。正常に開始した後のメモリ不足から至る経路は残る | セッションのアップロード進捗を使うRCEが実証されている。リクエストAで解放済みメモリを指すポインタが残る、アプリ側の条件が要る |
まとめ
- HTTPリクエストを処理しているPHPを、サイト、FPMプール、ワーカーの起動元(パッケージやコンテナイメージ)ごとに洗い出す
- それぞれのPHPのバージョンと実行方式から、更新が必要なものを決める
- 修正版に更新してワーカーを再起動し、稼働中のバイナリが修正版に変わったことを確認する
稼働中のPHPや更新対象の特定で迷う場合は、分かっている範囲の構成情報を添えてベルコアへの相談窓口に相談してほしい。
参考資料
-
RCE via OOM corruption (CVE-2026-109618) · Advisory · php/php-src ↩ 本文へ戻る ↩ 本文へ戻る ↩ 本文へ戻る ↩ 本文へ戻る ↩ 本文へ戻る ↩ 本文へ戻る
-
RCE via stale global state (CVE-2026-109619) · Advisory · php/php-src ↩ 本文へ戻る ↩ 本文へ戻る ↩ 本文へ戻る ↩ 本文へ戻る ↩ 本文へ戻る
-
PHP2Shell: AI uncovers critical RCE vulnerabilities affecting 70% of the Internet | Wiz Blog ↩ 本文へ戻る ↩ 本文へ戻る
-
Amazon Threat Intelligence identifies PHP2Shell exploitation prior to public disclosure in MadPot | AWS Security Blog ↩ 本文へ戻る ↩ 本文へ戻る
-
PHP warns admins of two critical flaws, emergency patches coming tomorrow | BleepingComputer ↩ 本文へ戻る
-
PHP2Shell disclosure unravels after leaks forced early patch drop | TechTarget ↩ 本文へ戻る
-
Aantal websites Rijksoverheid preventief offline na kwetsbaarheden PHP | Rijksoverheid.nl ↩ 本文へ戻る
-
PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起 | JPCERT/CC ↩ 本文へ戻る ↩ 本文へ戻る
-
CISA confirms PHP2Shell vulnerabilities now exploited in attacks | BleepingComputer ↩ 本文へ戻る
-
Today's PHP Security Release, and How We're Strengthening PHP Security — The PHP Foundation ↩ 本文へ戻る ↩ 本文へ戻る
-
Avoid state corruption via bailout · php/php-src@3c832b5 ↩ 本文へ戻る ↩ 本文へ戻る
AUTHOR / 執筆者
古川 政輝
株式会社ベルコア・コンサルティング
デリバリ本部 AIエンジニアリングユニット テクニカルマネージャー
古川 政輝(mox)。Web・モバイルアプリの設計と実装、技術選定、コードレビューに取り組んでいます。GoやTypeScriptを使った開発、Google Cloudでのシステム構築、計測結果をもとにした性能改善を経験しました。ISUCON 13では本戦3位。